你的密钥、配置、资源。
只属于你。
把散落在项目各处的密钥、密码、数据库配置、SSH 收拢到一个本地加密 Vault。这些是敏感数据——离开设备前先加密,服务端看不到明文。
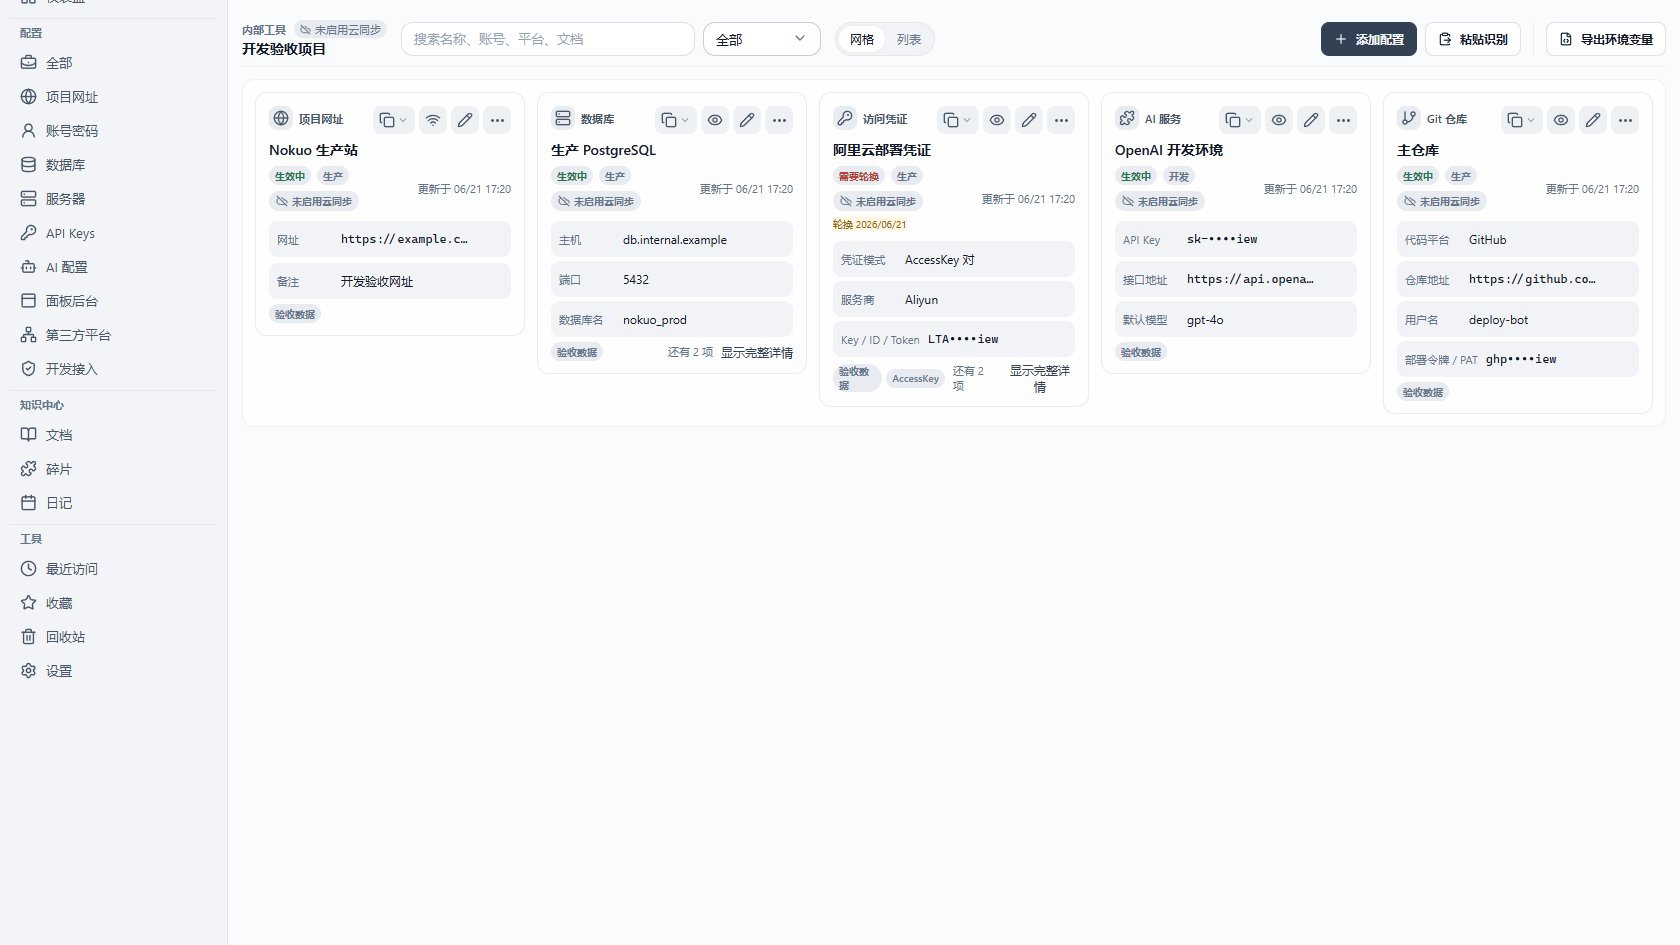
敏感数据正在散落
你的密钥,正散落且未加密
API Key 在 .env,数据库密码在聊天记录,SSH 私钥在旧项目目录——全是明文,全是敏感数据。
支持的内容
把敏感资源收拢到一个加密 Vault
密钥、配置、连接串、SSH、代码片段——全是敏感数据,全装进同一个本地加密工作台。
API 凭据
API Key、Token、OAuth、Webhook、Service Account
账号密码
网站、应用、邮箱账号与恢复码
数据库
连接串、连接参数、连接池、Redis / MQ
SSH / 服务器
私钥、服务器登录、跳板机、主机指纹
云 / 基础设施
AWS、GCP、Azure、kubeconfig、IaC、对象存储
CI / CD
Actions、GitLab、包发布 Token、Registry 凭据
为开发者而建的操作
不只是存起来,而是为开发者而建
密码管家把敏感资源塞进“安全笔记”文本框。Nokuo 的录入、导入、导出、复制都为开发者而建。
1. 结构化录入
API Key 有 key/secret/有效期,数据库有 host/port/db。按字段录入、检索、复制,不是一坨文本。
2. 批量导入
导入 .env、JSON、CSV,或从其他密码管家迁移。粘贴一段配置自动解析。
3. 按项目导出
导出为 .env、JSON 或 dotenv,直接喂给 CI 或部署脚本。整组加密导出用于交接。
4. 按字段复制
只复制密码、只复制 DSN、只复制私钥;或复制为连接串、环境变量。
5. 为使用而组织
按项目分组、类型筛选、标签、快速检索、最近使用、资源模板。
为什么是 Nokuo
为什么是 Nokuo
1. 本地优先 Vault
敏感数据留在你的设备。
2. 端到端加密
同步前就加密,只有你持有密钥。
3. 桌面端工作流
创建、解锁、整理、备份、恢复一处完成。
4. 多设备同步
本地同步目录或 S3 兼容存储。
加密说明
敏感数据,正确边界
这些是敏感数据。内容先在本地加密,服务端只看到密文,无法还原明文。
1. 你创建
敏感内容先保存在本地 Vault。
2. Argon2id 派生主密钥
主密码在本地通过 Argon2id 派生主密钥。
3. XChaCha20-Poly1305 加密
每条资源独立密钥加密,再由主密钥包裹。
4. 同步只传密文
同步和备份处理的都是加密后的文件。
5. 只有你能解密
服务端不保存明文密钥、配置或内容。
密钥派生
Argon2id
加密算法
XChaCha20-Poly1305
密钥模型
每资源独立密钥 + 主密钥包裹
零知识
服务端无法解密
主密码与恢复密钥丢失即不可恢复——这是更强安全边界的代价。Nokuo 服务端无法替你还原明文。
同步与恢复
同步和恢复,按你的节奏
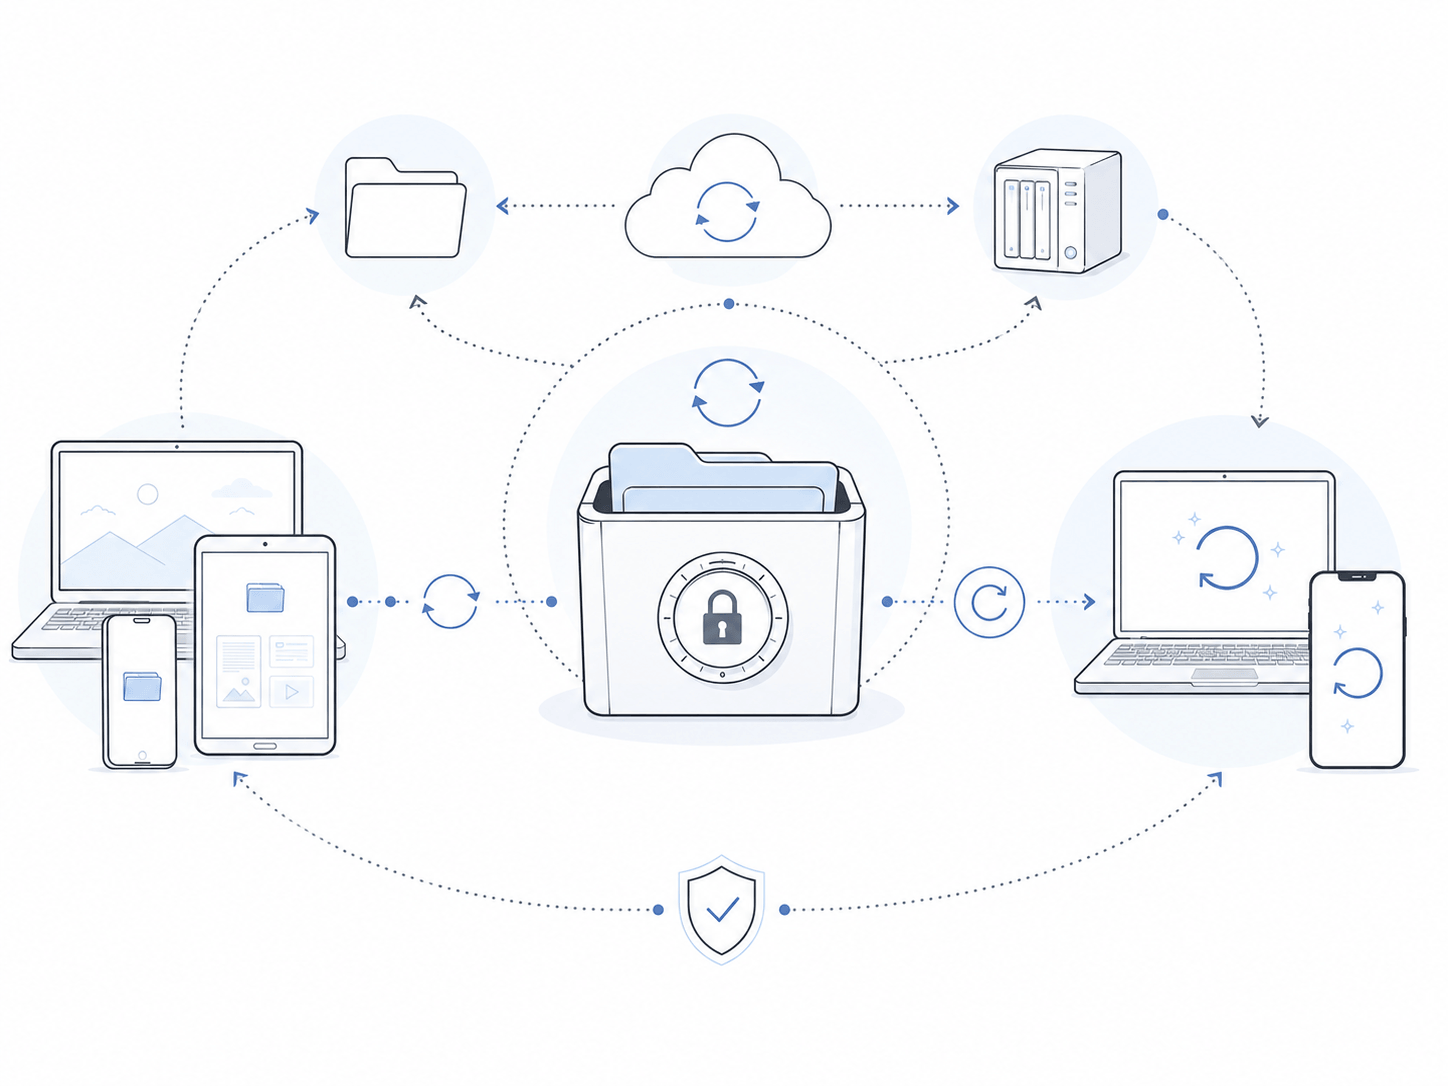
本地同步目录或 S3 兼容存储。同步的始终是加密后的 Vault 文件。
iCloud、OneDrive、Syncthing、飞牛同步、NAS
Cloudflare R2、MinIO、阿里云 OSS、S3
对比
和主流工具的差别
为开发者而建,为敏感数据而加密。
为开发者而建
结构化录入、批量导入、按项目导出、按字段复制
为敏感数据而加密
本地先加密,服务端不保存明文,只有你持有解密密钥
存储归你
本地 + S3 兼容,不把敏感数据交给厂商
开发者工作流
编程时怎么用
解锁,检索,复制,用完即锁。
1. 解锁 Vault
用主密码在桌面端解锁。
2. 检索资源
按项目、类型或标签定位。
3. 复制使用
按字段复制到终端或 CI,用完即弃明文。
4. 用完即锁
离开时锁定,敏感内容不留剪贴板和内存。